

|
EN BREF |
|
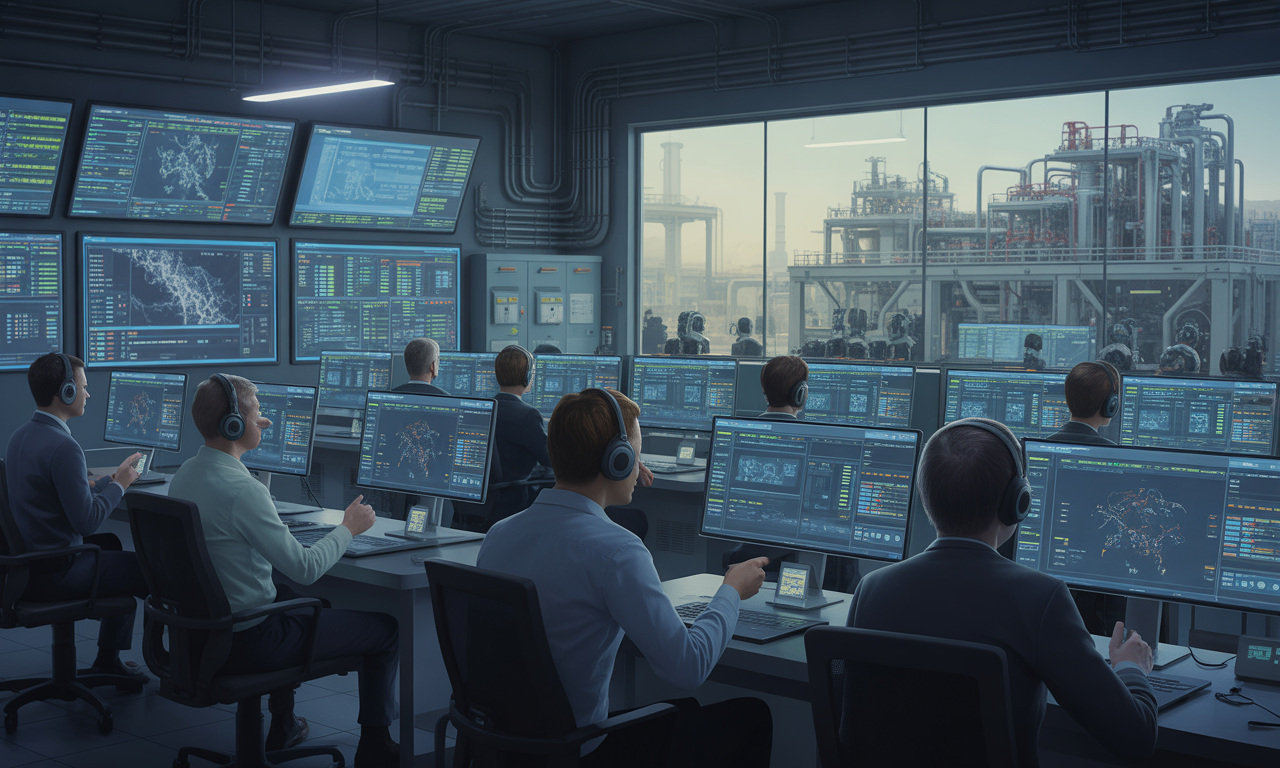
Assurer la surveillance des menaces pour les systèmes industriels exige de repenser la sécurité dans sa profondeur : passer d’une logique de réaction à une stratégie d’anticipation. Face à des attaques de plus en plus sophistiquées et à des conséquences opérationnelles lourdes, les responsables doivent combiner observabilité multi‑couche, corrélation des données et capacités d’analyse prédictive. Concrètement, cela signifie instrumenter les infrastructures pour collecter des journaux et des télémétries réseau, intégrer ces flux dans un SIEM ou une plateforme d’orchestration, et exploiter l’IA pour réduire les faux positifs et détecter les anomalies comportementales. L’intégration avec les systèmes industriels — capteurs IoT, automates et solutions de contrôle d’accès — crée une vision contextuelle indispensable pour prioriser les incidents. Parallèlement, la maîtrise des données impose des règles strictes de gouvernance et de conformité, en particulier vis‑à‑vis du RGPD. Enfin, la réussite repose sur l’articulation entre outils, processus SecOps et formation des équipes : la technologie amplifie l’efficacité humaine, elle ne s’y substitue pas.
Audit et planification stratégique
L’audit initial est la pierre angulaire de toute stratégie efficace de surveillance des menaces pour des systèmes industriels. Il ne s’agit pas d’un inventaire superficiel : il faut cartographier les actifs critiques, les zones à risque, les dépendances IT/OT, les interfaces réseau et les heterogénéités des automates industriels. Cette cartographie doit aussi lier la valeur des actifs aux conséquences opérationnelles d’une indisponibilité ou d’une exfiltration de données. Un audit doit donc établir les zones critiques et des KPI mesurables pour permettre une priorisation budgétaire intelligente.
La planification stratégique découle directement de l’audit. Elle définit les objectifs de détection (prévention, détection précoce, capacité d’enquête), le périmètre des logs à collecter et les exigences de rétention en lien avec la conformité. Il est impératif d’inclure dès cette phase des scénarios de preuve de concept (PoC) pour valider la qualité des algorithmes d’analyse et la capacité du réseau à supporter des flux vidéo ou de télémétrie haute fréquence. Les retours terrain issus de PoC limitent les risques d’investissement et alignent la technologie sur les usages réels.
Les parties prenantes doivent être mises autour de la table : sécurité, production, IT, conformité, RH et direction. Cette gouvernance transverse garantit que la solution déployée répond aux besoins opérationnels sans créer de silos. La planification doit aussi intégrer la formation des opérateurs et la révision des procédures opérationnelles standard (SOP) pour tirer parti des nouveaux signaux.
Enfin, documenter les choix techniques et les indicateurs de succès facilite l’évaluation du ROI et les échanges avec des intégrateurs spécialisés. Des ressources sectorielles sont utiles pour structurer ce travail, notamment les retours d’expérience sur la sûreté des sites industriels (savprogroupe) et des guides dédiés à la vidéosurveillance intelligente (sekur).
Architecture de collecte et corrélation des données
Construire une architecture robuste de collecte et de corrélation est essentiel pour transformer la journalisation brute en renseignements exploitables. Les sources à instrumenter comprennent : logs d’accès et d’identité, journaux applicatifs, flux réseau (NSG flow logs), journaux de pare-feu, télémétrie OT (SCADA/PLC), télémetrie IoT (capteurs de température, vibration) et vidéosurveillance intelligente. Il ne suffit pas de collecter : il faut normaliser, horodater et enrichir ces données pour rendre la corrélation fiable.
Sur le cloud ou en hybride, Azure fournit des briques pertinentes : Azure Monitor pour métriques et diagnostics, Microsoft Defender pour la protection des ressources et Microsoft Sentinel comme plateforme SIEM/SOAR. L’intégration de ces services permet de centraliser les données, d’orchestrer des playbooks et d’appliquer des règles de corrélation avancée. Le guide Microsoft sur la surveillance des menaces précise ces bonnes pratiques : monitor-threats.
Un choix fondamental concerne la gestion du stockage : séparez les couches chaudes pour l’investigation courante et froides pour l’archivage réglementaire. Le tableau ci-dessous suggère une typologie opérationnelle des données et des services Azure adaptés.
| Type de télémétrie | Objectif | Solution recommandée |
|---|---|---|
| Logs d’identité et d’accès | Détection d’abus et d’escalade | Azure AD logs + Entra ID + Sentinel |
| Flux réseau (NSG, pare-feu) | Analyse des mouvements latéraux | Network Watcher + Azure Monitor + Sentinel |
| Télémétrie OT / SCADA | Détection d’anomalies opérationnelles | Ingestion via connecteurs industriels vers SIEM |
| Vidéo intelligente | Corroboration visuelle des incidents | Plateformes VMS intégrées au SIEM |
Cette architecture doit viser l’interopérabilité pour éviter les silos et permettre des corrélations multi‑source à haute fidélité. Les compromis portent souvent sur les coûts et la volumétrie : priorisez la capture d’événements à valeur ajoutée et employez un stockage hiérarchisé pour maîtriser le TCO.
Détection avancée et analyse prédictive
La simple corrélation de logs ne suffit plus face aux attaques ciblées sur les environnements industriels. Il faut déployer des capacités de détection avancée basées sur l’IA, le machine learning et l’UEBA (User and Entity Behavior Analytics) pour identifier les écarts comportementaux et les signaux faibles. Ces approches permettent d’extraire des patterns dans des volumes massifs de données et de réduire les faux positifs qui épuisent les équipes de sécurité. La valeur ajoutée se mesure à la capacité du système à prioriser des alertes fondées sur le contexte opérationnel.
L’analyse prédictive s’applique autant aux événements de sécurité (tentatives d’accès anormales, scans internes) qu’aux incidents OT (dégradation de capteurs, séquences de commandes atypiques). En alimentant des modèles avec l’historique des incidents et les flux en temps réel, on peut anticiper des comportements de repérage ou des séquences menant à une compromission. Les plateformes modernes combinent règles signatures, détections heuristiques et modèles ML pour une couverture robuste.
Pour les ICS/SCADA il est essentiel d’adapter les modèles au contexte industriel : fréquences de cycle, windows temporels, et tolérances opérationnelles. Des ressources spécialisées décrivent les spécificités de sécurisation des contrôles industriels (Simeon on Security). Il ne faut pas confondre détection et prévention : l’objectif est d’améliorer la probabilisation des incidents pour une action humaine ciblée.
Enfin, l’efficacité d’une détection avancée dépend de la qualité des données et des campagnes régulières de ré-entraînement des modèles. Il est recommandé de planifier des cycles d’évaluation, d’ajuster les seuils avec des retours terrain et d’intégrer des flux de renseignement externes pour enrichir les corrélations.
Intégration opérationnelle et réponse aux incidents
La surveillance n’a de sens que si elle s’articule avec des processus opérationnels concrets. L’intégration entre outils de détection, SOC, équipes OT et procédures d’intervention est un enjeu stratégique : il faut garantir que les alertes aboutissent à un triage, des investigations et des actions correctives mesurables. La mise en place de playbooks automatisés et de runbooks partagés réduit le temps moyen de détection et de réponse.
Le SOC industriel doit bénéficier d’une vision dédiée, distincte mais connectée au SOC généraliste. Les solutions de SOC managées et hybrides, comme celles proposées par certains intégrateurs, permettent d’exploiter des compétences spécialisées en détection OT tout en conservant la gouvernance interne (Equans Digital SOC). Les playbooks doivent couvrir la remise en sécurité de la production, l’isolation segmentée des sous‑réseaux, la collecte de preuves et les escalades vers les équipes métiers.
Il est crucial d’automatiser les réponses non destructives : blocage d’adresses IP suspectes, forcing d’authentification, déclenchement de patrouilles physiques supportées par vidéosurveillance intelligente. Coordonner actions digitales et actions physiques permet de réduire l’impact opérationnel tout en maintenant la traçabilité nécessaire pour les enquêtes.
Enfin, l’intégration passe par la formation et l’exercice. Les simulations d’incidents (tabletop exercises) et les tests de procédures confirment la pertinence des interfaces homme‑machine et permettent d’ajuster les SLA. La documentation et le retour d’expérience sont indispensables pour améliorer continuellement les playbooks et les règles de corrélation.
Gouvernance, conformité et protection des données
La surveillance des systèmes industriels soulève des enjeux éthiques et réglementaires majeurs. Les dispositifs doivent se conformer aux obligations de protection des données personnelles (RGPD) et aux exigences sectorielles. La gouvernance de la télémétrie commence par une analyse d’impact sur la vie privée (PIA) et des politiques de minimisation des données collectées. Les principes à appliquer : transparence vis‑à‑vis des personnes filmées ou dont les données sont collectées, limitation des droits d’accès et traçabilité complète des consultations.
Sur le plan technique, il convient d’appliquer des contrôles stricts : chiffrement des transports et des stockages, segmentation des accès, journalisation immuable des accès aux logs et aux vidéos, et mécanismes d’anonymisation ou de pseudonymisation lorsque cela est acceptable. Les durées de conservation doivent être documentées et automatisées pour respecter le cycle de vie des données.
La résilience juridique est également liée à la conservation d’une piste d’audit exploitable en cas d’incident. Assurez-vous que les récepteurs de logs (SIEM) sont durables et protégés, et que les horodatages sont synchronisés sur une source de temps fiable. Microsoft décrit des approches pratiques pour implémenter la surveillance et la détection des menaces dans le cloud : guide Azure Monitor / Sentinel.
Enfin, la mise en conformité n’est pas un frein mais un levier de confiance : communiquer clairement sur les finalités de la surveillance et démontrer des garanties techniques et organisationnelles facilite l’acceptation sociale et protège l’entreprise contre des risques juridiques et réputationnels. Des conseils sectoriels supplémentaires peuvent être trouvés auprès d’experts en sûreté industrielle (savprogroupe) et de spécialistes OT (Simeon on Security).
Assurer la surveillance des menaces pour les systèmes industriels
Assurer une surveillance efficace des menaces sur des sites industriels impose d’abord une posture proactive : il ne s’agit plus de collecter des images ou des logs, mais d’extraire des signaux exploitables. Pour cela, combinez une vidéosurveillance intelligente capable d’analyser les comportements en temps réel avec des mécanismes de journalisation rigoureux à tous les niveaux — infrastructure, application, identité et réseau — afin d’établir une base de référence et de détecter les écarts.
La corrélation des données est non négociable : centralisez les flux dans une plateforme de type SIEM enrichie par du renseignement sur les menaces et des capacités UEBA. Cette centralisation permet des alertes contextualisées, réduit les faux positifs et facilite le triage dans les processus SecOps, tout en conservant une piste d’audit fiable pour l’investigation post-incident.
Surveiller à différentes altitudes est une stratégie gagnante : capteurs IoT, caméras, logs d’accès, flux réseau et modifications système doivent être entretenus et corrélés. Adoptez des politiques de rétention et d’archivage adaptées — stockage « chaud » pour la corrélation en temps réel et stockage « froid » pour les enquêtes longues — afin de maîtriser les coûts sans sacrifier la traçabilité.
L’automatisation et l’IA s’imposent pour traiter le volume de données industriel : détections basées sur l’apprentissage, modèles prédictifs et playbooks d’orchestration accélèrent la réponse et réduisent la charge opérationnelle. Toutefois, ces outils exigent une alimentation en données propres et pertinentes et un apprentissage continu pour rester efficaces.
La sécurité des identités, la surveillance du réseau (DNS, paquets, logs de flux) et la détection des dérives de configuration complètent le dispositif. Implémentez des alertes adaptées, testez-les dans les scénarios de production et intégrez la surveillance dans les pipelines CI/CD pour capter les risques en phase de déploiement.
Enfin, la réussite repose sur la gouvernance : audits réguliers, évaluations d’impact sur la vie privée (PIA), gestion du changement et formation des équipes. Sans cette combinaison de technologie, de processus et d’humain formé, la surveillance restera inefficace face aux menaces industrielles émergentes.
FAQ — Comment assurer la surveillance des menaces pour les systèmes industriels ?
Q : Qu’entend-on par surveillance des menaces dans un contexte industriel ?
R : La surveillance des menaces industrielle est une approche holistique qui combine la collecte de journaux d’audit, la télémétrie réseau, les données IoT, les événements applicatifs et la vidéo pour détecter, analyser et prédire les comportements anormaux. Elle ne se limite pas à l’enregistrement : il s’agit d’agréger, corréler et interpréter les signaux pour alimenter des processus SecOps capables de triage et de réponse rapide.
Q : Quelles données doivent être collectées en priorité ?
R : Priorisez la collecte de journaux d’audit (qui, quoi, quand), les journaux réseau (flux, DNS), les événements d’identité et accès, les modifications de configuration système, la télémétrie des capteurs IoT et les enregistrements vidéo horodatés. Ces sources, prises ensemble, permettent de reconstituer la chaîne d’événements et d’identifier l’origine et l’étendue d’une compromission.
Q : Comment architecturer une solution de surveillance robuste ?
R : Construisez une architecture centralisée de réception et d’analyse des données (récepteurs résilients) qui alimente un SIEM ou une plateforme équivalente. Définissez des niveaux de conservation (stockage chaud/preserved/cold) et assurez la synchronisation temporelle de toutes les sources. L’architecture doit être plateforme-aware pour extraire des signaux profonds et permettre une corrélation multi-source efficace.
Q : Quels outils technologiques privilégier pour la détection ?
R : Combinez un SIEM avec des capacités UEBA (User and Entity Behavior Analytics), des mécanismes de détection signature/heuristique, et des solutions IDPS. Les outils de type analyse prédictive et apprentissage automatique sont essentiels pour réduire le bruit et anticiper les incidents. Pour une intégration cloud-hybride, tirez parti des solutions natives de monitoring et de détection qui fournissent des indicateurs enrichis et des flux de renseignement sur les menaces.
Q : Comment limiter le volume de données sans perdre en visibilité ?
R : Appliquez une collecte intelligente : journalisation structurée, enregistrement basé sur événements, filtrage en périphérie et compression. Définissez des politiques de conservation par criticité (logs courts pour les événements fréquents, stockage froid pour les preuves historiques). Ce compromis optimise les coûts tout en conservant la traçabilité nécessaire pour les enquêtes.
Q : Comment détecter efficacement les menaces internes et les comportements anormaux ?
R : Misez sur des modèles de référence de comportement utilisateur et entité (baseline) et sur des outils UEBA qui identifient les écarts (escalade de privilèges, accès hors heures, requêtes DNS suspectes). La corrélation multi-source et l’analyse historique permettent de distinguer incidents malveillants et erreurs opérationnelles, réduisant ainsi les faux positifs.
Q : Quelles pratiques réseaux renforcer pour améliorer la détection ?
R : Implémentez la segmentation et la micro-segmentation, activez la journalisation des flux, capturez des paquets ciblés pour les anomalies, et surveillez le trafic DNS. L’analytique du trafic et des pare-feux applicatifs complètent la visibilité et permettent d’identifier des comportements de commande-et-contrôle ou des exfiltrations.
Q : Quelle est la valeur d’intégrer la vidéosurveillance intelligente et l’IoT ?
R : L’apport est double : contextualisation et preuve. Corréler la vidéo intelligente avec des événements capteur confirme visuellement une alerte (ex. anomalie de température + image thermique), réduit les faux positifs et alimente l’analyse prédictive. Cette convergence augmente la précision des alertes et améliore la gestion opérationnelle et la sécurité des personnes.
Q : Comment concilier surveillance et conformité (RGPD, vie privée) ?
R : Réalisez une PIA et appliquez les principes de minimisation et de conservation limitée. Utilisez l’anonymisation/pseudonymisation quand c’est possible, restreignez l’accès aux enregistrements et tracez toutes les consultations. Documentez les finalités de traitement et adaptez les durées de conservation aux obligations réglementaires et aux besoins opérationnels.
Q : Comment transformer les alertes en actions opérationnelles ?
R : Intégrez les alertes aux processus SecOps via des playbooks et des procédures de triage précis. Automatisez les réponses simples (quarantaine d’asset, changement d’accès) et réservez l’intervention humaine pour la décision stratégique. Testez régulièrement les scénarios, mesurez les KPIs (temps de détection, temps de réponse) et améliorez en continu.
Q : Quels sont les points de gouvernance et de formation à ne pas négliger ?
R : Mettez en place des audits réguliers, des tableaux de bord KPI et un plan de formation pour exploiter correctement les outils. La sensibilité des équipes au triage des alertes, à l’interprétation des corrélations et au respect des règles de confidentialité est déterminante pour l’efficacité. La gouvernance doit aussi définir responsabilités, SLA et circuits d’escalade.


