|
EN BREF |
|
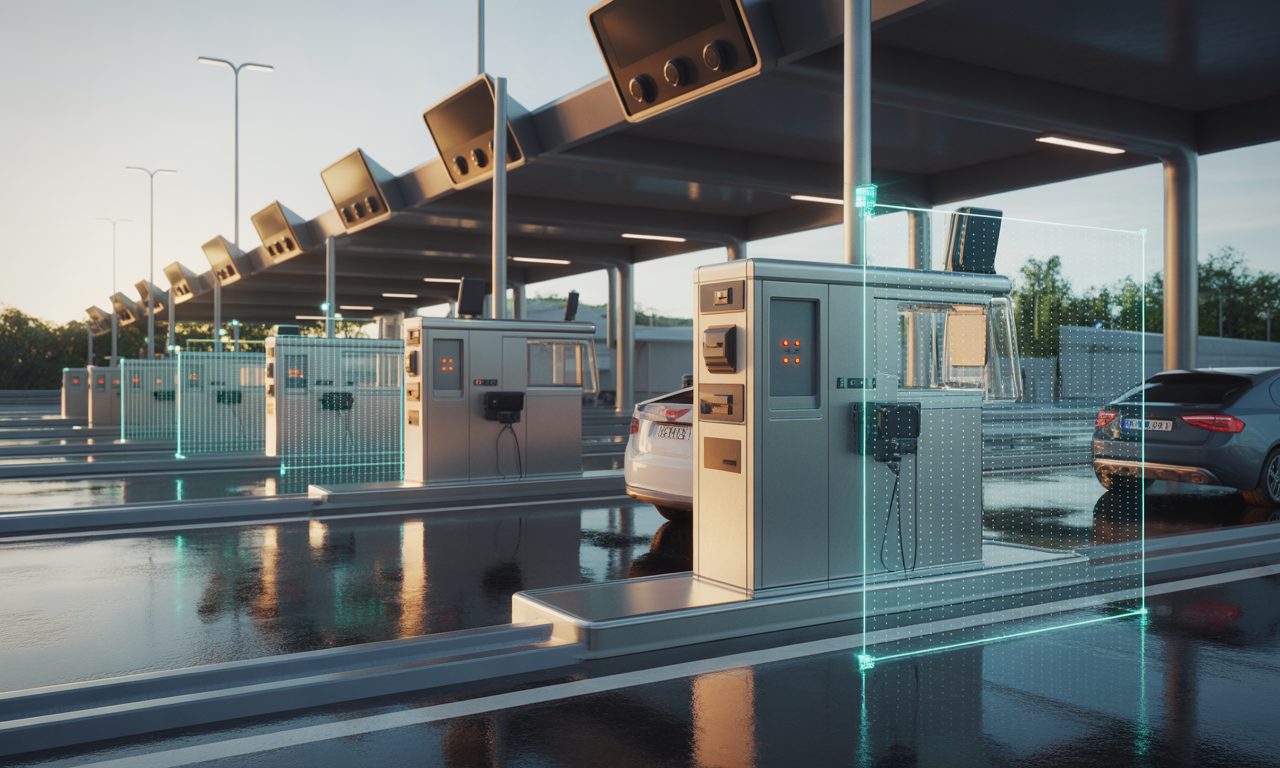
Assurer la sécurité des systèmes de bornes de télépéage n’est plus une option, c’est une exigence opérationnelle et civique. Entre menaces numériques ciblant les communications et risques physiques sur les infrastructures, la protection doit reposer sur une approche multicouche : authentification forte des échanges, chiffrement des flux, mise à jour régulière des composants et surveillance continue. Les dispositifs de contrôle automatisés, qui évaluent la légitimité d’une requête et peuvent rediriger temporairement un navigateur pour effectuer une vérification, illustrent l’intérêt des filtres actifs côté réseau. Parallèlement, des solutions de type pare-feu applicatif intégrées par des hébergeurs ou des fournisseurs spécialisés apportent une barrière complémentaire face aux attaques web. La prévention doit aussi englober la résilience physique des bornes, des procédures d’intervention rapides et des tests d’intrusion réguliers. Sans une politique coordonnée de détection, de réaction et de maintenance, les systèmes de péage restent vulnérables : la robustesse technique doit s’accompagner d’une organisation et d’un pilotage stratégiques pour garantir la continuité du service.
Menaces et vecteurs d’attaque
Les systèmes de bornes de télépéage subissent un éventail de risques qui combinent attaques logicielles, compromissions physiques et exploitations des flux radiofréquences. Les assaillants visent aussi bien les points d’entrée externes — interfaces de communication, sites web de gestion — que les composants internes : automates, capteurs et bases de données. Vol de données, altération des transactions tarifaires, et déni de service sont des conséquences directes quand les protections sont insuffisantes.
Les attaques par injection et l’exploitation de failles logicielles demeurent fréquentes : elles permettent d’escalader des privilèges, détourner des messages de péage ou manipuler des logs. Les communications sans fil entre transpondeurs et antennes peuvent être brouillées ou usurpées si des mécanismes de sécurité radio et cryptographie ne sont pas présents. L’intervention physique — sabotage des barrières, accès non autorisé aux armoires électriques — reste une menace majeure, d’où la nécessité d’une sécurité physique renforcée.
Un volet trop souvent négligé est la sécurité de la chaîne d’approvisionnement : composants matériels vulnérables, firmwares non vérifiés et fournisseurs non audités multiplient les risques. Les systèmes de protection applicative et réseaux doivent inclure des mécanismes automatiques de filtrage et de vérification pour empêcher des requêtes malveillantes et bloquer des redirections indésirables, comme le font certains services de protection Web (WAF) qui interceptent et analysent le trafic avant qu’il n’atteigne les services critiques.
La résilience opérationnelle implique d’anticiper les attaques hybrides (physique + cyber) et d’adopter une défense en profondeur : contrôle d’accès, chiffrement, surveillance active, procédures de secours. Ignorer un seul vecteur suffit à compromettre l’ensemble de la chaîne de péage.
Architecture et segmentation réseau
Une architecture bien pensée réduit significativement la surface d’attaque. Pour les systèmes de télépéage, il est impératif de séparer les réseaux opérationnels (OT) des réseaux administratifs (IT) et d’isoler les interfaces exposées vers l’extérieur dans des zones DMZ contrôlées. Cette segmentation limite les déplacements latéraux d’un attaquant et protège les équipements embarqués des conséquences d’une compromission applicative.
La mise en œuvre de zones réseau distinctes, standards VLAN et pare-feu au niveau des contrôleurs réduit les risques pour les fonctions critiques. Les protocoles de communication entre antennes, automates et centres doivent être chiffrés et authentifiés. Les équipements devraient disposer de firmwares signés et d’un mécanisme de mise à jour sécurisé pour éviter l’introduction de code malicieux via des mises à jour OTA non fiables.
La redondance des liaisons, l’emploi de réseaux privés virtuels pour la supervision distante et la création d’un plan de secours local (fallback) permettent d’assurer la continuité de service en cas d’attaque ou de panne. Les exigences d’interopérabilité et de perception de télépéage sont encadrées par des normes techniques ; des références comme la norme NF EN 15509 précisent les exigences de télématique pour la perception de télépéage et servent de guide pour dimensionner l’architecture. Consultez les spécifications détaillées ici : NF EN 15509.
Contrôle d’accès et authentification
Le contrôle d’accès constitue la première barrière contre les intrusions. Pour les bornes de télépéage, il faut appliquer le principe du moindre privilège : chaque compte, chaque service et chaque appareil ne reçoivent que les permissions strictement nécessaires. L’usage d’une authentification forte (MFA) pour l’accès aux consoles d’administration et aux interfaces de maintenance est non négociable.
Les certificats X.509, la gestion centralisée des clés et les modules matériels sécurisés (HSM) fournissent une base robuste pour la confiance mutuelle entre équipements. Les identités des dispositifs doivent être gérées via une infrastructure de clés publique/privée, avec révocation rapide en cas de compromission. Les mises à jour logicielles doivent être signées et vérifiées à l’installation pour empêcher l’introduction de firmwares malveillants.
Les exigences de conformité relatives aux échanges et aux contrôles de conformité dans les systèmes de télépéage sont précisées par des documents tels que la norme NF EN ISO 12813, utile pour définir les protocoles de communication et les mécanismes de contrôle de conformité : NF EN ISO 12813. Par ailleurs, toute politique d’accès doit être assortie d’un suivi des habilitations et d’audits réguliers conformément aux obligations légales françaises ; les textes réglementaires applicables peuvent être consultés sur le site Légifrance : références réglementaires.
Surveillance, détection et réponse
La détection précoce est essentielle pour limiter les impacts d’une attaque. L’implantation d’un système centralisé de journalisation et d’un SIEM permet d’analyser les flux, repérer des anomalies et déclencher des procédures d’intervention. Les mécanismes d’IDS/IPS, les sondes réseau et la surveillance des logs applicatifs doivent travailler de concert pour corréler événements et établir des priorités d’action.
La mise en place d’un plan d’intervention documenté et testé est aussi cruciale que la technologie de détection. Les exercices réguliers (tabletop, simulations d’incidents) préparent les équipes à isoler rapidement une borne compromise, rerouter le trafic et restaurer l’intégrité des données de facturation. Les protections applicatives (WAF) et les filtres de trafic automatisés complètent la visibilité et empêchent la propagation des attaques web ciblant les interfaces d’administration ou les portails.
La maintenance et l’installation des équipements physiques, y compris les barrières de péage, participent indirectement à la sûreté cyber : des installations mal entretenues ouvrent des vecteurs d’attaque physique et augmentent le temps d’indisponibilité. Les bonnes pratiques d’installation et de maintenance sont largement documentées, par exemple par des guides spécialisés qui détaillent procédures et contrôles pour les barrières de péage : installation et maintenance. Un tableau synthétique ci-dessous récapitule outils, objectifs et responsables.
| Mesure | Objectif | Responsable |
|---|---|---|
| SIEM | Corrélation et alerte | Equipe sécurité / Opérations |
| WAF | Bloquer requêtes malveillantes | Opérations réseau |
| Surveillance physique | Prévenir accès non autorisé | Maintenance / Sécurité site |
Conformité, normes et maintenance
La conformité aux normes et aux exigences légales n’est pas une contrainte bureaucratique : c’est un levier d’efficacité pour sécuriser les systèmes de télépéage. L’adoption de standards internationaux et européens garantit une approche structurée et vérifiable. L’Organisation internationale de normalisation publie des orientations et actualités utiles pour aligner les pratiques industrielles sur les meilleures références : informations ISO. S’aligner sur ces référentiels facilite les audits, améliore la confiance des parties prenantes et réduit l’incertitude en cas d’incident.
La maintenance planifiée, la gestion des versions et la traçabilité des interventions sont aussi essentielles que la conformité technique. Un plan de maintenance doit définir fréquences d’inspection, tests d’intégrité et procédures de remplacement des composants sensibles. Les obligations réglementaires relatives aux infrastructures et aux services peuvent imposer des exigences supplémentaires ; il est crucial d’intégrer les textes applicables via des sources officielles pour s’assurer d’une couverture juridique complète : références légales.
Les entreprises doivent contractualiser des engagements clairs avec leurs fournisseurs, inclure des clauses de sécurité, audits de conformité et exigences de traçabilité des composants. Un processus de gestion des risques continu — cartographie, priorisation, mesures correctives — permet d’adapter les défenses face à l’évolution des menaces et des technologies. L’application rigoureuse des normes AFNOR et ISO relatives au télépéage et à la perception doit être documentée et vérifiable via audits internes et externes en vue d’assurer une exploitation sûre et pérenne.
Approche stratégique pour la sécurité des bornes de télépéage
Pour protéger efficacement les systèmes de bornes de télépéage, il faut défendre plusieurs fronts simultanément : protection physique, sécurité réseau et robustesse applicative. On ne peut se contenter d’un seul mécanisme ; l’argument central est que la sécurité doit être multi-couche et cohérente pour résister à des attaques coordonnées et à des erreurs opérationnelles.
Au niveau réseau, la segmentation et l’isolement des composants critiques limitent la portée d’une compromission. L’utilisation de VPN, de pare-feu adaptés et de contrôles d’accès stricts réduit les déplacements latéraux. Il est essentiel d’appliquer des règles qui différencient l’accès machine-machine de l’accès opérateur-humain.
Les mécanismes d’authentification et de chiffrement sont des piliers : authentification forte, gestion rigoureuse des clés et chiffrement des communications empêchent l’usurpation d’identité et l’interception des données. Pour les transactions sensibles, le recours à des modules sécurisés et à des certificats gérés centralement s’impose.
La maintenance logicielle — correctifs réguliers, mises à jour et tests de vulnérabilité — doit être planifiée et automatisée autant que possible. Une politique de gestion des versions et des dépendances réduit le risque d’exploits connus. Les audits et les pentests fournissent des preuves objectives de l’efficacité des mesures.
La surveillance continue, la journalisation centralisée et la détection d’anomalies permettent de repérer rapidement les incidents. Il faut des procédures d’alerte et d’intervention éprouvées et des exercices réguliers pour que l’équipe réponde sans hésitation. La résilience opérationnelle est aussi stratégique que la prévention.
Enfin, des protections applicatives comme un WAF et des mécanismes de vérification automatique aident à filtrer le trafic malveillant : ces systèmes identifient et bloquent les requêtes automatisées suspectes, parfois en redirigeant temporairement vers une vérification pour s’assurer qu’il s’agit d’un utilisateur légitime plutôt que d’un robot.
La sécurité des bornes de télépéage exige donc une gouvernance claire, une formation continue des équipes et une approche pragmatique fondée sur des contrôles techniques et organisationnels complémentaires.
FAQ — Sécurité des systèmes de bornes de télépéage
Q Quels sont les principaux risques qui menacent les bornes de télépéage ?
R Les bornes sont exposées à des risques variés : intrusion logique (exploitation de vulnérabilités logicielles), interception des communications, altération physique, fraude transactionnelle et attaques automatisées (bots, balayages). Il est essentiel d’argumenter que la sécurité doit couvrir à la fois le plan réseau, applicatif et physique pour réduire la surface d’attaque et limiter l’impact des incidents.
Q Comment protéger les échanges entre la borne et les systèmes centraux ?
R Il faut imposer un chiffrement fort (TLS récent), avec authentification mutuelle par certificats pour empêcher les intercepteurs et les usurpations. La gestion rigoureuse des certificats, la rotation régulière des clés et l’utilisation d’un HSM pour stocker les secrets renforcent la sécurité et réduisent la probabilité d’une compromission côté communication.
Q Les attaques automatisées sont-elles une menace pour les bornes ?
R Oui. Les attaques automatisées peuvent saturer les services, exfiltrer des données ou tester des identifiants. Pour les contrer, déployer un pare-feu applicatif (WAF), du filtrage comportemental, des limites de taux et des mécanismes de défi/réponse évite que des machines malveillantes n’abusent des interfaces. De fait, certains hébergeurs intègrent des systèmes qui effectuent des vérifications automatiques et redirections temporaires pour distinguer trafic humain et robotique — une pratique utile lorsqu’elle est correctement calibrée.
Q Quelle stratégie pour l’authentification et l’autorisation des composants ?
R Adopter le principe du moindre privilège, utiliser des tokens signés, des certificats pour les systèmes embarqués et des politiques d’accès basées sur les rôles. L’authentification multifactorielle et la séparation des environnements (production/test) limitent les risques liés aux comptes compromis et garantissent que chaque élément n’accède qu’à ce qui est nécessaire.
Q Comment gérer les mises à jour logicielles des bornes de façon sécurisée ?
R Les mises à jour doivent être signées numériquement, distribuées via des canaux sécurisés et vérifiées avant application. Un mécanisme de mise à jour Over-The-Air (OTA) doit inclure l’authentification du serveur, la vérification d’intégrité et la capacité de revenir à une version antérieure si nécessaire ; cela évite que des mises à jour malveillantes ne servent de vecteur d’attaque.
Q Quels dispositifs pour assurer la résilience face aux pannes et attaques volumétriques ?
R La redondance des serveurs, la répartition de charge, et la segmentation réseau renforcent la continuité de service. L’usage de filtrage en périphérie et de systèmes d’atténuation DDoS limite l’impact des attaques volumétriques. Argumentons que la disponibilité ne se traite pas seulement par des sauvegardes, mais par une architecture conçue pour résister à l’attaque.
Q Quelle surveillance mettre en place pour détecter les incidents ?
R Un dispositif centralisé de journalisation et un SIEM permettent d’agréger les événements, de corréler les anomalies et de déclencher des alertes en temps réel. L’analyse comportementale et les tableaux de bord opérationnels aident à identifier rapidement les tentatives d’exploitation et à déclencher l’intervention adéquate.
Q Comment protéger physiquement les bornes contre la manipulation ?
R Utiliser des boîtiers anti-effraction, des scellés, des détecteurs de sabotage et des caméras. L’accès physique doit être limité et tracé : seules des procédures d’accès contrôlées et des serrures certifiées garantissent que la compromission matérielle reste difficile et détectable.
Q Quelles normes et référentiels recommander pour encadrer la sécurité ?
R S’appuyer sur des standards reconnus comme ISO 27001, les recommandations NIST et, lorsque des paiements sont traités, sur PCI-DSS. Ces cadres fournissent des processus éprouvés pour gouvernance, gestion des risques, contrôles techniques et auditabilité.
Q Comment valider l’efficacité des mesures de sécurité ?
R Par des tests réguliers : pentests, audits de code, évaluations de configuration et exercices d’intervention. Les simulations d’attaque (red team) révèlent les faiblesses opérationnelles et organisationnelles, ce qui permet d’affiner les contrôles et d’améliorer la posture de sécurité de manière mesurable.
Q Quelle démarche en cas de suspicion d’attaque ou de compromission ?
R Activer immédiatement le plan de réponse aux incidents : isoler les composants affectés, préserver les journaux pour l’analyse forensique, notifier les parties prenantes et appliquer les mesures de confinement. La réactivité et l’existence d’un plan testé réduisent les coûts et les impacts réputationnels.