
Pourquoi la protection des données de localisation est-elle importante ?
 Par
Romain Ferrand
En bref
Dans un monde où chaque smartphone, montre connectée ou routeur Wi-Fi trace des trajectoires, la question «Pourquoi la protection des données de localisation est-elle importante ?» impose un examen lucide. Ces informations, qui révèlent non seulement des positions mais des habitudes, des réseaux sociaux et parfois des éléments sensibles de la vie privée, ne sont pas de simples données techniques : elles constituent un levier puissant pour le profilage, la publicité ciblée et, hors de tout contrôle, la surveillance. L’argument juridique intervient comme garde-fou : le RGPD et les lois nationales encadrent le traitement en imposant des principes de minimisation, de transparence et de responsabilité. Mais le droit ne suffit pas à lui seul si les acteurs économiques négligent le consentement explicite, les garanties de sécurité ou l’évaluation des risques. Journaliste, citoyen ou entrepreneur, il est impératif de comprendre que protéger ces données, c’est préserver des libertés individuelles et limiter des dérives technologiques susceptibles d’éroder la confiance publique.
Protection des données de localisation : définitions et enjeux
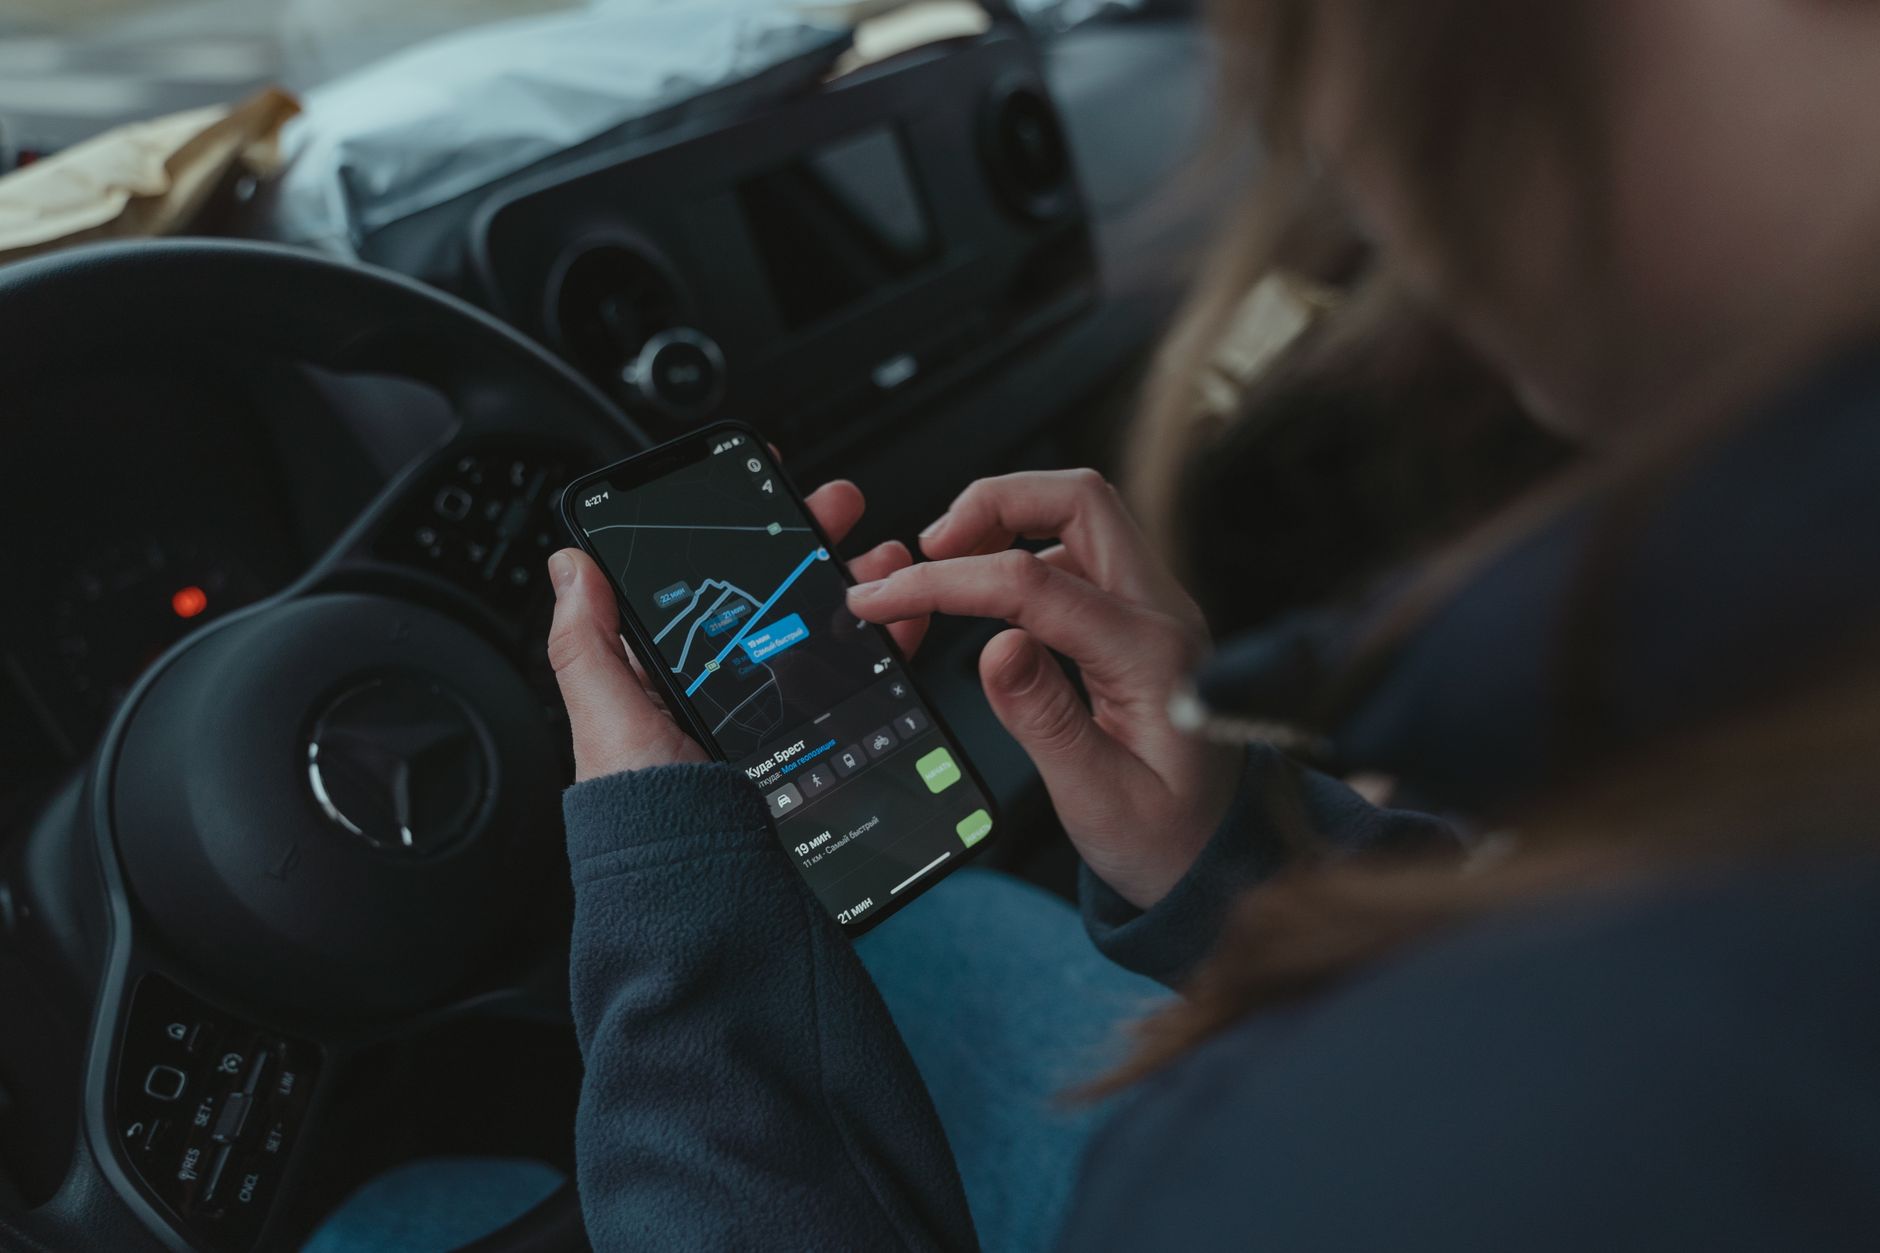
Les données de localisation désignent les informations permettant de situer une personne ou un objet dans l’espace et dans le temps, recueillies par des dispositifs comme les smartphones, les GPS, les balises Wi-Fi ou les objets connectés. Leur valeur opérationnelle est indéniable : elles alimentent la navigation, la publicité ciblée, la maintenance prédictive et les services de sécurité. Pourtant, leur potentiel intrusif nécessite un encadrement strict pour protéger la vie privée et prévenir les usages abusifs.
La raison première de leur protection tient à la capacité de ces données à reconstituer des trajectoires, à dresser des profils comportementaux et à révéler des éléments sensibles (santé, fréquentation de lieux religieux ou politiques, habitudes de vie). Une série de points GPS peut suffire à identifier une personne autant que son nom. Cette réalité technique transforme une information apparemment anodine en donnée hautement personnelle, et oblige les responsables de traitement à appliquer des garanties renforcées.
Sur le plan sociétal, l’exploitation non encadrée des données géolocalisées peut générer des risques de discrimination, de surveillance commerciale et d’atteinte à la liberté de circulation. Sur le plan économique, l’usage massif et parfois opaque de ces informations porte atteinte à la confiance des utilisateurs et, à terme, à la valeur même des services qui en dépendent. L’acceptabilité sociale de la géolocalisation repose donc sur la transparence, la finalité limitée et le respect des droits des personnes.
Enfin, la nature dynamique et fédérée des écosystèmes numériques multiplie les vecteurs de diffusion et de partage des données de localisation, ce qui complexifie la mise en œuvre de protections effectives. Les prestataires technologiques, les plateformes publicitaires et les autorités publiques partagent une responsabilité commune dans la prévention des risques liés à la géolocalisation.
Cadre juridique applicable : principes et obligations
Le RGPD constitue la référence européenne en matière de protection des données personnelles, et il s’applique explicitement aux données de localisation compte tenu de leur caractère personnel. Ses principes fondamentaux (minimisation, limitation des finalités, transparence et sécurité) imposent aux acteurs de justifier chaque collecte et de documenter les traitements. La conformité n’est pas optionnelle : elle structure le cycle de vie des données.
En France, la loi Informatique et Libertés complète le RGPD et prévoit des obligations pratiques, comme la réalisation d’une analyse d’impact (AIPD) pour les traitements à risque élevé. Les autorités de contrôle, notamment la CNIL, ont publié des orientations spécifiques pour la géolocalisation afin d’encadrer les cas d’usage sensibles. Pour des analyses pratiques et techniques, des ressources spécialisées expliquent l’articulation du RGPD avec la géolocalisation, par exemple sur rgpdconsulting.fr.
Le droit impose également des obligations de transparence : les personnes concernées doivent recevoir une information claire sur les finalités, la durée de conservation et les destinataires des données. Le consentement explicite demeure la base légale privilégiée pour les traitements non nécessaires à l’exécution d’un contrat ou à la sécurité. Toutefois, des exceptions existent et nécessitent une justification juridique précise, surtout lorsque les autorités publiques interviennent.
Les acteurs doivent aussi documenter les mesures de sécurité technique et organisationnelle. En pratique, cela passe par la pseudonymisation, le chiffrement, la limitation des accès et la traçabilité des opérations. Les questions pratiques et les perspectives juridiques sont souvent analysées dans des études spécialisées, comme celles publiées par e-legal ou par des cabinets d’avocats spécialisés.
Obligations des acteurs et droits des personnes : répartition et mise en pratique
Les responsabilités se répartissent entre responsables de traitement et sous-traitants. Le responsable définit les finalités, les bases juridiques et veille à la conformité, tandis que le sous-traitant exécute les opérations techniques selon les instructions reçues. La relation contractuelle entre ces acteurs doit être précise et vérifiable. Les obligations incluent la tenue d’un registre, la réalisation d’AIPD quand le risque l’impose, et la mise en place de mesures de sécurité adaptées.
Les personnes concernées disposent de droits puissants : droit d’accès, rectification, effacement, limitation du traitement, portabilité et opposition. Ces droits trouvent une application pratique particulière pour la géolocalisation, où la portabilité peut permettre à un utilisateur de transférer ses données à un autre service et où l’opposition peut contraindre l’acteur à cesser la collecte pour des finalités de prospection.
Sur le plan opérationnel, il est nécessaire d’instaurer des processus clairs pour répondre aux demandes des personnes dans les délais légaux et pour documenter les décisions prises en matière de conservation ou d’anonymisation. Les entreprises doivent également prévoir des mécanismes pour l’obtention et la gestion du consentement : interfaces claires, granularité des choix et preuve du consentement. Un consentement mal géré expose autant qu’une absence de protection technique.
Pour aider les professionnels à structurer ces obligations et droits, des guides pratiques et des études sectorielles offrent des recommandations détaillées. Des ressources comme datalegaldrive.com analysent l’encadrement nécessaire pour les applications mobiles, montrant les solutions concrètes pour concilier innovation et respect des droits.
Sanctions, contrôle et moyens de prévention
Le régime de sanctions prévu par le RGPD crée un effet dissuasif : des amendes administratives allant jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires mondial en cas de non-conformité lourde. En France, la CNIL dispose aussi de pouvoirs sanctionnateurs, avec des pénalités qui peuvent atteindre des montants significatifs. Le coût financier et réputationnel d’une sanction peut dépasser le coût d’une mise en conformité préventive.
Au-delà des amendes, les risques incluent des actions en réparation par les personnes concernées, la suspension de traitements et l’obligation de notification en cas de violation de données. Les fuites de géolocalisation peuvent engendrer des préjudices matériels et moraux significatifs, renforçant la nécessité d’une gouvernance robuste. La documentation, les audits réguliers et l’évaluation des risques sont des outils indispensables.
La prévention repose sur des mesures techniques (chiffrement, pseudonymisation, contrôle d’accès) et organisationnelles (formation, procédures de gestion des incidents, clauses contractuelles strictes avec les sous-traitants). Les autorités et les praticiens publient des retours d’expérience et des recommandations opérationnelles pour guider les entreprises dans ces mises en œuvre.
Pour évaluer correctement les risques et définir des plans d’action, il est utile de consulter des analyses spécialisées et des retours de cabinets juridiques ou techniques. Des ressources pratiques et études de cas, telles que celles disponibles sur langlais-avocat-paris.fr, permettent d’anticiper les mesures à prendre pour limiter exposés et responsabilités.
Perspectives technologiques et défis réglementaires à relever
L’essor des objets connectés, des plateformes d’analyse et de l’intelligence artificielle élargit considérablement les capacités d’exploitation des données de localisation. Ces technologies améliorent les services mais amplifient les risques de réidentification et d’usage automatisé sans contrôle humain. La régulation doit évoluer au rythme des innovations pour rester efficace.
Les questions de partage inter-acteurs, d’interopérabilité et de transfert transfrontalier créent des zones grises juridiques. Les entreprises opérant à l’international doivent combiner conformité locale et cohérence globale de leurs politiques de protection des données, ce qui reste complexe. Les acteurs techniques et juridiques publient des études pour accompagner ces évolutions ; par exemple, Technogps décrit les défis liés aux objets connectés tandis que des analyses doctrinales exposent les perspectives réglementaires.
Parmi les pistes d’action figurent l’amélioration des standards de pseudonymisation, la définition de cadres contractuels clairs pour le partage de données et l’intégration de la protection dès la conception des services (privacy by design). Les régulateurs, les entreprises et les acteurs académiques doivent coopérer pour produire des lignes directrices harmonisées et adaptables.
Enfin, la responsabilité des utilisateurs reste centrale : la pédagogie sur les paramètres de confidentialité et la sensibilisation aux risques sont indispensables pour permettre des choix éclairés. La protection efficace des données de localisation repose sur une combinaison de régulation stricte, d’innovation technique et d’éducation des utilisateurs.
| Élément | Obligations principales | Conséquences en cas de manquement |
|---|---|---|
| Collecte | Minimisation, justification de la finalité, information claire | Amendes, injonctions, perte de confiance |
| Consentement | Obtention explicite, preuve, granularité des choix | Invalidation du traitement, sanctions |
| Sécurité | Chiffrement, pseudonymisation, gestion des accès | Notifications de violation, responsabilités civiles |
| Transferts | Clauses contractuelles, évaluation des pays tiers | Interdiction de transfert, sanctions |
Pourquoi la protection des données de localisation est essentielle
La protection des données de localisation n’est pas un simple élément de conformité : elle touche directement à la vie privée et aux libertés fondamentales. Ces données, qui permettent de reconstituer des déplacements et des habitudes, exposent les personnes à un risque de surveillance et de profilage commercial ou politique. Ignorer ces enjeux revient à accepter une intrusion continue dans la vie quotidienne.
Sur le plan juridique, le respect du RGPD et des lois nationales impose des principes clairs : minimisation, transparence, consentement et sécurité. Ne pas les appliquer expose les organisations à des sanctions financières lourdes et à une perte de confiance. L’argument économique est simple : une politique de protection robuste protège la réputation, réduit les risques juridiques et renforce la confiance des utilisateurs, valeur immatérielle cruciale pour toute entreprise numérique.
La dimension technique et opérationnelle est tout aussi critique. Les acteurs doivent mettre en place des mesures adaptées (chiffrement, pseudonymisation, contrôles d’accès) et réaliser des analyses d’impact pour les traitements à risque. L’absence de telles garanties accroît la probabilité de fuites de données ou d’abus, notamment lorsque les informations sont croisées entre acteurs ou utilisées par des systèmes d’intelligence artificielle sans contrôle.
Enfin, la protection des données de localisation est un enjeu collectif. Les autorités, les entreprises et les citoyens doivent agir de concert pour définir des règles harmonisées et des pratiques responsables. Les utilisateurs ont aussi un rôle : exiger la transparence, vérifier les paramètres et exercer leurs droits auprès des autorités compétentes.
Protéger ces données, c’est donc préserver des libertés individuelles, limiter les risques juridiques et construire une relation de confiance durable entre les services numériques et leurs utilisateurs. Toute stratégie technologique ou commerciale qui néglige cet impératif court le risque de compromettre à la fois la sécurité et la légitimité de son activité.
Q: Qu’entend-on exactement par données de localisation ? R: Les données de localisation désignent les informations qui permettent d’identifier la position géographique d’une personne ou d’un objet, collectées via des smartphones, GPS, réseaux Wi-Fi ou objets connectés ; leur nature granulée autorise un suivi des déplacements et la déduction d’éléments sensibles du profil d’une personne. Q: Pourquoi ces données posent-elles des risques particuliers pour la vie privée ? R: Parce qu’elles peuvent révéler des habitudes, des fréquentations, des opinions ou des informations de santé ; la traçabilité permanente permet la constitution de profils détaillés et accroît le risque d’atteinte aux droits fondamentaux si ces données sont mal utilisées ou fuitées. Q: Quel cadre juridique encadre le traitement des données de localisation en Europe et en France ? R: Au niveau européen le RGPD impose des principes de minimisation, transparence et responsabilité ; en France la loi « Informatique et Libertés » complète ce dispositif, notamment par l’obligation d’effectuer une analyse d’impact (AIPD) pour les traitements présentant des risques élevés. Q: Quels droits ont les personnes concernées concernant leurs données de localisation ? R: Les personnes disposent de droits essentiels : accès, rectification, opposition et retrait du consentement lorsque celui-ci est la base légale ; elles peuvent aussi saisir la CNIL en cas de manquement. Q: Quelles obligations pèsent sur les entreprises qui collectent ces données ? R: Les responsables de traitement doivent limiter la collecte au strict nécessaire (minimisation), informer clairement les utilisateurs (transparence), sécuriser les données par des mesures techniques et organisationnelles (sécurité) et documenter leur conformité (responsabilité). Q: Quelles sont les conséquences en cas de non-respect des règles ? R: Les sanctions peuvent être sévères : jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires mondial selon le RGPD, et des sanctions administratives nationales (par exemple la CNIL peut prononcer des amendes); les risques incluent aussi des actions en responsabilité civile et la perte de confiance des utilisateurs. Q: Comment concilier innovation (services personnalisés) et protection des données de localisation ? R: Il est impératif d’adopter une approche privacy by design : concevoir des services en intégrant la minimisation, l’anonymisation ou la pseudonymisation, et privilégier des solutions transparentes et fondées sur un consentement éclairé pour les traitements non nécessaires au service. Q: Quelles précautions spécifiques face à l’utilisation de l’intelligence artificielle et des systèmes automatisés ? R: L’usage d’algorithmes accroît les risques de décisions automatisées et d’inférences sensibles : il faut réaliser une AIPD, documenter les finalités, limiter le partage inter-acteurs et prévoir des garde-fous pour contrôler les biais et protéger les droits des personnes. Q: Quels conseils pratiques pour une entreprise souhaitant se mettre en conformité ? R: Effectuer un inventaire des traitements, appliquer la minimisation, rédiger des mentions d’information claires, sécuriser les flux, réaliser une AIPD quand nécessaire et, si besoin, consulter un spécialiste en protection des données pour cadrer les risques et les obligations. Q: Comment les utilisateurs peuvent-ils mieux protéger leurs données de localisation ? R: Les utilisateurs doivent vérifier les paramètres de confidentialité des applications, désactiver la géolocalisation quand elle n’est pas nécessaire, limiter les autorisations, refuser les collectes non justifiées et exercer leurs droits (accès, suppression) auprès des responsables de traitement.FAQ : Pourquoi la protection des données de localisation est-elle importante ?